This is default featured post 1 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured post 2 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured post 3 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured post 4 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured post 5 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

Tampilkan postingan dengan label IT. Tampilkan semua postingan

Kamis, 14 April 2011

Tentang Robotino


My diari…. jadi begini my diari dua hari kemarin saya training robotino nih, sebuat platform keluaran hardware dari FESTO, perusahaan di bidang industri di bagaian pneumatik, PLC, valve.. begitulah.
kali ini Festo membuat hardware robot. yang cukup canggih didalamnya terdapat prosesor setara pentium. linux bisa masuk. dua hari ini kami training bagimana cara memakai robot.

mengendalikan robotino yang memiliki roda omnidirectional. tiga buah roda yang membentuk sudut 120 derajat satu sama lain. sehingga untuk mengerakan maju harus dipikirkan secara matriks.
pembuatan software ini kami buat di notebook. kenapa harus di notebook karena kita mengkonfigurasi robotino sebagai akses point lalu kita buat program di PC dan mengendalikan via PC dengan sambungan wifi.
materi yang ditraining adalah software robotino. program yang dibuat ini kita gunakan blok daiagram jadi tinggal klal klik dan atur saja, denger denge yang buat lomba science itu haru pakai bahasa C plus plus c++.  materi trainning hari ini adalah
1. jalan lurus
2. jalan miring
3. menggunkan sensor medeteksi dinding 6 cm
4. ikut dinding.
5 menggunakan kamera
6. line follower by kamera
7.  segmentasi pakai kamera
8. induktive sensor
wah pokoknya kodingnya tidak ada. semua udah di proses oleh function bloknya. kamera tinggal hubungkan ke function blok dia bisa deteksi garis. terus bisa diatur biat noisenya hilang kemudian mengendalikan ujung garis X.
setelah trainning tadi ,erasa pentingnya menggunakan nilai negatif semua sistem robot yang dibuat menggunakan close loop. dan semuanya ada prinsip PID, entah menggunakan P saja I, atau D.
jadi robot di buat dengan perhitungan dan harus mencari karakteristik dari robot. supaya PID nya ok.
ada yang tertarik ? silahkan hubungi PT festo indonesia jalan iskandar muda no 68.
bagi yang olimpiade science.. sukses yah…
Festo training
Doktor Ulrich Karras. asli germanie loh. jauh jauh buat trainning kita.. dankye.. thanks sir 

diatas robot diberi tugas memutar sebuah balok menggunakan sensor jarak inframerah

June 17, 2008 by Yudhi

Kumpulan Soal Teknik Informatika


hai kawan-kawan...
apa ada yang mw soal teknik informatika..
tinggal baca aja disini......


sini plis.....


1.tahun barapa internet di bentuk..?
a.1967                    c.1969
b1976                     d.1987

2.siapa yang membentuk internet...?
a.APNET                c.APARNET
b.ANET                  d.APNET

3.apakah tujuan pertama internet ini di bentuk..?
a.hanya untuk senang-senang
b.hanya untuk keperluan militer
c.hanya untuk berkomunikasi
d.hanya untuk membuat orang kagum

4.apakah pengetian dari internet...?
a.jaringan komputer global untuk seluruh dunia
b.jaringan hanya untuk pribadi
c.jaringan hanya untuk indonesia
d.jaringan tak berguna

5.dibawah ini situs pertama kali yang dibetuk ARPANET kecuali...

6.Salah satu media komunikasi dalam Local Area Network adalah NetMeeting. Untuk

mengaktifkan media tersebut kita harus meng-install melalui run dengan mengetikkan …
a. configuration
b. ipconfig
c. conf.exe
d. startmeet.exe
e. NetMeet.exe

7.Yang manakah dibawah ini yang bukan merupakan perangkat lunak pengolah angka (lembar sebar)
A. Lotus 123
B. Microsoft Excel
C. Open Office.org Calc
D. Microsoft Outlook

8. Tombol untuk mengabsolutkan cell (mengabsolutkan rumus) :
A. F1
B. F2
C. F3
D. F4

9. Tombol untuk menghapus isi sebuah cell:
A. delete
B. backspace
C. insert
D. esc

10. Fungsi dibawah ini yang bekerja untuk menjumlah adalah
A. sum
B. average
C. max
D. min

11.Langkah-langkah menyalin sebuah sel yang benar ialah :
A. Kilk sel sumber Ctr+C Klik sel tujuan Ctr+V
B. Kilk sel sumber Ctr+A Klik sel tujuan Ctr+P
C. Kilk sel sumber Ctr+V Klik sel tujuan Ctr+C
D. Kilk sel sumber Ctr+D Klik sel tujuan Ctr+V

12.bebasis apakah jenis aplikasi netmeeting 
a.VOIP
b.VIPO
c.OPIV
d.PIVO

13.apakah yang diset diawal menggunakan netmeeting.
a.TCP/IP
b.komputer
c.muose.
d.keyboard

14.bagaimana cara mengconfigurasi netmeeting
a.start>run>conf>next>>isi nama depan belakang dan email>atur sound,dll>finish
b.start>run>ping.exe
c.start>my computere>data>finish
d.start>run>finish

15.dibawah ini kegunaan netmeeting antara lain kecuali...
a.untuk bekomunikasi di daerah MAN
b.untuk brkomunikasi di daerah LAN
c.untuk bercanda
d.gx tw lagi


Minggu, 10 April 2011

Cara Menghitung Subnetting

Berikut Adalah bahan Bacaan RINGAN Tentang Perhitungan Subnetting, yang menurut saya bagus untuk di jadikan referensi.

Penghitungan subnetting bisa dilakukan dengan dua cara, cara binary yang relatif lambat dan cara khusus yang lebih cepat. Pada hakekatnya semua pertanyaan tentang subnetting akan berkisar di empat masalah: Jumlah Subnet, Jumlah Host per Subnet, Blok Subnet, dan Alamat Host- Broadcast.
Penulisan IP address umumnya adalah dengan 192.168.1.2. Namun adakalanya ditulis dengan 192.168.1.2/24, apa ini artinya? Artinya bahwa IP address 192.168.1.2 dengan subnet mask 255.255.255.0. Lho kok bisa seperti itu? Ya, /24 diambil dari penghitungan bahwa 24 bit subnet mask diselubung dengan binari 1. Atau dengan kata lain, subnet masknya adalah: 11111111.11111111.11111111.00000000 (255.255.255.0). Konsep ini yang disebut dengan CIDR (Classless Inter-Domain Routing) yang diperkenalkan pertama kali tahun 1992 oleh IEFT.
Pertanyaan berikutnya adalah Subnet Mask berapa saja yang bisa digunakan untuk melakukan subnetting? Ini terjawab dengan tabel di bawah:
Subnet Mask Nilai CIDR
255.128.0.0 /9
255.192.0.0 /10
255.224.0.0 /11
255.240.0.0 /12
255.248.0.0 /13
255.252.0.0 /14
255.254.0.0 /15
255.255.0.0 /16
255.255.128.0 /17
255.255.192.0 /18
255.255.224.0 /19
Subnet Mask Nilai CIDR
255.255.240.0 /20
255.255.248.0 /21
255.255.252.0 /22
255.255.254.0 /23
255.255.255.0 /24
255.255.255.128 /25
255.255.255.192 /26
255.255.255.224 /27
255.255.255.240 /28
255.255.255.248 /29
255.255.255.252 /30
SUBNETTING PADA IP ADDRESS CLASS C
Ok, sekarang mari langsung latihan saja. Subnetting seperti apa yang terjadi dengan sebuah NETWORK ADDRESS 192.168.1.0/26 ?
Analisa: 192.168.1.0 berarti kelas C dengan Subnet Mask /26 berarti 11111111.11111111.11111111.11000000 (255.255.255.192).
Penghitungan: Seperti sudah saya sebutkan sebelumnya semua pertanyaan tentang subnetting akan berpusat di 4 hal, jumlah subnet, jumlah host per subnet, blok subnet, alamat host dan broadcast yang valid. Jadi kita selesaikan dengan urutan seperti itu:
  1. Jumlah Subnet = 2x, dimana x adalah banyaknya binari 1 pada oktet terakhir subnet mask (2 oktet terakhir untuk kelas B, dan 3 oktet terakhir untuk kelas A). Jadi Jumlah Subnet adalah 22 = 4 subnet
  2. Jumlah Host per Subnet = 2y – 2, dimana y adalah adalah kebalikan dari x yaitu banyaknya binari 0 pada oktet terakhir subnet. Jadi jumlah host per subnet adalah 26 – 2 = 62 host
  3. Blok Subnet = 256 – 192 (nilai oktet terakhir subnet mask) = 64. Subnet berikutnya adalah 64 + 64 = 128, dan 128+64=192. Jadi subnet lengkapnya adalah 0, 64, 128, 192.
  4. Bagaimana dengan alamat host dan broadcast yang valid? Kita langsung buat tabelnya. Sebagai catatan, host pertama adalah 1 angka setelah subnet, dan broadcast adalah 1 angka sebelum subnet berikutnya.
  5. Subnet
    192.168.1.0
    192.168.1.64
    192.168.1.128
    192.168.1.192
    Host Pertama
    192.168.1.1
    192.168.1.65
    192.168.1.129
    192.168.1.193
    Host Terakhir
    192.168.1.62
    192.168.1.126
    192.168.1.190
    192.168.1.254
    Broadcast
    192.168.1.63
    192.168.1.127
    192.168.1.191
    192.168.1.255
Kita sudah selesaikan subnetting untuk IP address Class C. Dan kita bisa melanjutkan lagi untuk subnet mask yang lain, dengan konsep dan teknik yang sama. Subnet mask yang bisa digunakan untuk subnetting class C adalah seperti di bawah. Silakan anda coba menghitung seperti cara diatas untuk subnetmask lainnya.
Subnet Mask Nilai CIDR
255.255.255.128 /25
255.255.255.192 /26
255.255.255.224 /27
255.255.255.240 /28
255.255.255.248 /29
255.255.255.252 /30
SUBNETTING PADA IP ADDRESS CLASS B
Berikutnya kita akan mencoba melakukan subnetting untuk IP address class B. Pertama, subnet mask yang bisa digunakan untuk subnetting class B adalah seperti dibawah. Sengaja saya pisahkan jadi dua, blok sebelah kiri dan kanan karena masing-masing berbeda teknik terutama untuk oktet yang “dimainkan” berdasarkan blok subnetnya. CIDR /17 sampai /24 caranya sama persis dengan subnetting Class C, hanya blok subnetnya kita masukkan langsung ke oktet ketiga, bukan seperti Class C yang “dimainkan” di oktet keempat. Sedangkan CIDR /25 sampai /30 (kelipatan) blok subnet kita “mainkan” di oktet keempat, tapi setelah selesai oktet ketiga berjalan maju (coeunter) dari 0, 1, 2, 3, dst.
Subnet Mask Nilai CIDR
255.255.128.0 /17
255.255.192.0 /18
255.255.224.0 /19
255.255.240.0 /20
255.255.248.0 /21
255.255.252.0 /22
255.255.254.0 /23
255.255.255.0 /24
Subnet Mask Nilai CIDR
255.255.255.128 /25
255.255.255.192 /26
255.255.255.224 /27
255.255.255.240 /28
255.255.255.248 /29
255.255.255.252 /30
Ok, kita coba dua soal untuk kedua teknik subnetting untuk Class B. Kita mulai dari yang menggunakan subnetmask dengan CIDR /17 sampai /24. Contoh network address 172.16.0.0/18.
Analisa: 172.16.0.0 berarti kelas B, dengan Subnet Mask /18 berarti 11111111.11111111.11000000.00000000 (255.255.192.0).
Penghitungan:
  1. Jumlah Subnet = 2x, dimana x adalah banyaknya binari 1 pada 2 oktet terakhir. Jadi Jumlah Subnet adalah 22 = 4 subnet
  2. Jumlah Host per Subnet = 2y – 2, dimana y adalah adalah kebalikan dari x yaitu banyaknya binari 0 pada 2 oktet terakhir. Jadi jumlah host per subnet adalah 214 – 2 = 16.382 host
  3. Blok Subnet = 256 – 192 = 64. Subnet berikutnya adalah 64 + 64 = 128, dan 128+64=192. Jadi subnet lengkapnya adalah 0, 64, 128, 192.
  4. Alamat host dan broadcast yang valid?
  5. Subnet
    172.16.0.0
    172.16.64.0
    172.16.128.0
    172.16.192.0
    Host Pertama
    172.16.0.1
    172.16.64.1
    172.16.128.1
    172.16.192.1
    Host Terakhir
    172.16.63.254
    172.16.127.254
    172.16.191.254
    172.16.255.254
    Broadcast
    172.16.63.255
    172.16.127.255
    172.16.191.255
    172.16..255.255
Berikutnya kita coba satu lagi untuk Class B khususnya untuk yang menggunakan subnetmask CIDR /25 sampai /30. Contoh network address 172.16.0.0/25.
Analisa: 172.16.0.0 berarti kelas B, dengan Subnet Mask /25 berarti 11111111.11111111.11111111.10000000 (255.255.255.128).
Penghitungan:
  1. Jumlah Subnet = 29 = 512 subnet
  2. Jumlah Host per Subnet = 27 – 2 = 126 host
  3. Blok Subnet = 256 – 128 = 128. Jadi lengkapnya adalah (0, 128)
  4. Alamat host dan broadcast yang valid?
Subnet
172.16.0.0 172.16.0.128 172.16.1.0 … 172.16.255.128
Host Pertama 172.16.0.1 172.16.0.129 172.16.1.1 … 172.16.255.129
Host Terakhir 172.16.0.126 172.16.0.254 172.16.1.126 … 172.16.255.254
Broadcast 172.16.0.127 172.16.0.255 172.16.1.127 … 172.16.255.255
Masih bingung juga? Ok sebelum masuk ke Class A, coba ulangi lagi dari Class C, dan baca pelan-pelan 
SUBNETTING PADA IP ADDRESS CLASS A
Kalau sudah mantab dan paham, kita lanjut ke Class A. Konsepnya semua sama saja. Perbedaannya adalah di OKTET mana kita mainkan blok subnet. Kalau Class C di oktet ke 4 (terakhir), kelas B di Oktet 3 dan 4 (2 oktet terakhir), kalau Class A di oktet 2, 3 dan 4 (3 oktet terakhir). Kemudian subnet mask yang bisa digunakan untuk subnetting class A adalah semua subnet mask dari CIDR /8 sampai /30.
Kita coba latihan untuk network address 10.0.0.0/16.
Analisa: 10.0.0.0 berarti kelas A, dengan Subnet Mask /16 berarti 11111111.11111111.00000000.00000000 (255.255.0.0).
Penghitungan:
  1. Jumlah Subnet = 28 = 256 subnet
  2. Jumlah Host per Subnet = 216 – 2 = 65534 host
  3. Blok Subnet = 256 – 255 = 1. Jadi subnet lengkapnya: 0,1,2,3,4, etc.
  4. Alamat host dan broadcast yang valid?
Subnet
10.0.0.0 10.1.0.0 … 10.254.0.0 10.255.0.0
Host Pertama 10.0.0.1 10.1.0.1 … 10.254.0.1 10.255.0.1
Host Terakhir 10.0.255.254 10.1.255.254 … 10.254.255.254 10.255.255.254
Broadcast 10.0.255.255 10.1.255.255 … 10.254.255.255 10.255.255.255
Mudah-mudahan sudah setelah anda membaca paragraf terakhir ini, anda sudah memahami penghitungan subnetting dengan baik. Kalaupun belum paham juga, anda ulangi terus artikel ini pelan-pelan dari atas. Untuk teknik hapalan subnetting yang lebih cepat, tunggu di artikel berikutnya 
Catatan: Semua penghitungan subnet diatas berasumsikan bahwa IP Subnet-Zeroes (dan IP Subnet-Ones) dihitung secara default. Buku versi terbaru Todd Lamle dan juga CCNA setelah 2005 sudah mengakomodasi masalah IP Subnet-Zeroes (dan IP Subnet-Ones) ini. CCNA pre-2005 tidak memasukkannya secara default (meskipun di kenyataan kita bisa mengaktifkannya dengan command ip subnet-zeroes), sehingga mungkin dalam beberapa buku tentang CCNA serta soal-soal test CNAP, anda masih menemukan rumus penghitungan Jumlah Subnet = 2x – 2
Tahap berikutnya adalah silakan download dan kerjakan soal latihan subnetting. Jangan lupa mengikuti artikel tentang Teknik Mengerjakan Soal Subnetting untuk memperkuat pemahaman anda dan meningkatkan kemampuan dalam mengerjakan soal dalam waktu terbatas.
Source Mas Rommy.
REFERENSI
  1. Todd Lamle, CCNA Study Guide 5th Edition, Sybex, 2005.
  2. Module CCNA 1 Chapter 9-10, Cisco Networking Academy Program (CNAP), Cisco Systems.
  3. Hendra Wijaya, Cisco Router, Elex Media Komputindo, 2004.
Berikut soal latihan, tentukan :
a) Alamat Subnet Mask,
b) Alamat Subnet,
c) Alamat Broadcast,
d) Jumlah Host yang dapat digunakan,
e) serta Alamat Subnet ke-3

dari alamat sebagai berikut:
1. 198.53.67.0/30
2. 202.151.37.0/26
3. 191.22.24.0/22

Saya coba berhitung-hitung seperti demikian 
1. 198.53.67.0/30 –> IP class C:
Subnet Mask: /30 = 11111111.11111111.11111111.11111100 = 255.255.255.252
Menghitung Subnet:
Jumlah Subnet: 26 = 64 Subnet
Jumlah Host per Subnet: 22 – 2 = 2 host
Blok Subnet: 256 – 252 = 4, blok berikutnya: 4+4 = 8, 8+4 = 12, dst…
jadi blok Subnet: 0, 4, 8, 12, dst…
Host dan broadcast yang valid:


Maka dari perhitungan diperoleh:

  • Alamat Subnet Mask: 255.255.255.252
  • Alamat Subnet: 198.53.67.0, 198.53.67.4, 198.53.67.8, 198.53.67.12, … , 198.53.67.252
  • Alamat Broadcast: 198.53.67.3, 198.53.67.7, 198.53.67.11, 198.53.67.15 … 198.53.67.255
  • Jumlah host yang dapat digunakan: 64×2 = 128
  • Alamat Subnet ke-3: 198.53.67.8
2.202.151.37.0/26 -> IP class C
Subnet Mask: /26 = 11111111.11111111.11111111.11000000 = 255.255.255.192
Menghitung Subnet:
Jumlah Subnet: 22 = 4 Subnet
Jumlah Host per Subnet: 26 – 2 = 62 host
Blok Subnet: 256 – 192 = 64, blok berikutnya: 64+64 = 128, 128+64 = 192
Jadi blok Alamat Subnet: 0, 64, 128, 192
Host dan broadcast yang valid:


Maka dari perhitungan diperoleh:
  • Alamat Subnet Mask: 255.255.255.192
  • Alamat Subnet: 202.151.37.0, 202.151.37.64, 202.151.37.128, 202.151.37.192
  • Alamat Broadcast: 202.151.37.63, 202.151.37.127, 202.151.37.191, 202.151.37.255
  • Jumlah host yang dapat digunakan: 4×62 = 248
  • Alamat Subnet ke-3: 202.151.37.128
3.191.22.24.0/22 –> IP class B
Subnet Mask: /22 = 11111111.11111111.11111100.00000000 = 255.255.252.0
Menghitung Subnet:
Jumlah Subnet: 26 = 64 Subnet
Jumlah Host per Subnet: 22– 2 = 2 host
Jumlah Blok Subnet: 256 – 252 = 4, blok berikutnya: 4+4 = 8, 8+4 = 12, dst…
Jadi blok Alamat Subnet: 0, 4, 8, 12, 16, dst…

Alamat host yang valid:

  • Alamat Subnet Mask: 255.255.252.0
  • Alamat Subnet: 191.22.24.0, 191.22.24.4, 191.22.24.8, …, 191.22.24.252
  • Alamat Broadcast: 191.22.24.3, 191.22.24.7, 191.22.24.11, …, 191.22.24.255
  • Jumlah host yang dapat digunakan: 2×64 = 128
  • Alamat Subnet ke-3: 191.22.24.8

Panduan Awal Tuk Setting Jaringan LAN Memakai Windows XP


1.1 Mengenal LAN
TCP/IP (Transmission Control Protocol/Internet Protocol) adalah sekelompok protokol yang mengatur komunikasi data komputer di internet. Komputer-komputer yang terhubung ke internet berkomunikasi dengan protokol TCP/IP, karena menggunakan bahasa yang sama perbedaan jenis komputer dan sistem operasi tidak menjadi masalah.

Komputer PC dengan sistem operasi Windows dapat berkomunikasi dengan komputer Macintosh atau dengan Sun SPARC yang menjalankan solaris. Jadi, jika sebuah komputer menggunakan protokol TCP/IP dan terhubung langsung ke internet, maka komputer tersebut dapat berhubungan dengan komputer di belahan dunia mana pun yang juga terhubung ke internet
Ciri-ciri jaringan komputer:
1. berbagi perangkat keras (hardware).
2. berbagi perangkat lunak (software).
3. berbagi saluran komunikasi (internet).
4. berbagi data dengan mudah.
5. memudahkan komunikasi antar pemakai jaringan.
Local Area Network (LAN) adalah sejumlah komputer yang saling dihubungkan bersama di dalam satu areal tertentu yang tidak begitu luas, seperti di dalam satu kantor atau gedung. Secara garis besar terdapat dua tipe jaringan atau LAN, yaitu jaringan Peer to Peer dan jaringan Client-Server.
Pada jaringan peer to peer, setiap komputer yang terhubung ke jaringan dapat bertindak baik sebagai workstation maupun server. Sedangkan pada jaringan Client-Server


Paralel Port

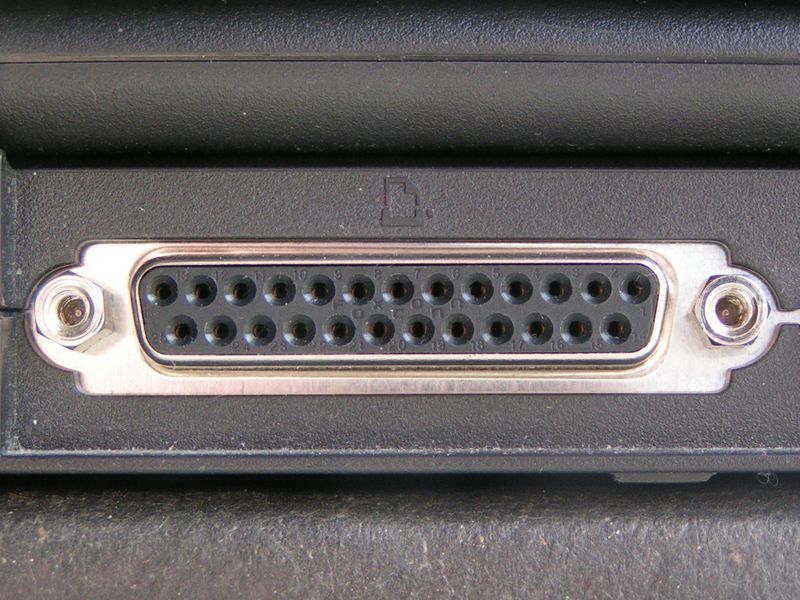
Port paralel (DB-25) adalah salah satu jenis soket pada personal komputer untuk berkomunikasi dengan peralatan luar seperti printer model lama. Karena itu parallel port sering juga disebut printer port. Perusahaan yang memperkenalkan port ini adalah Centronic, maka port ini juga disebut dengan Centronics port.
Kesederhanaan port ini dari sisi pemrograman dan antarmuka dengan hardware membuat port ini sering digunakan untuk percobaan-percobaan sederhana dalam perancangan peralatan elektronika.


Fungsi dari 25 pin DB 25

Port paralel mempunyai 25 pin yang masing-masing mempunyai kegunaan dan arti sebagai berikut:
Pin Nomer (DB25) Nama Sinyal Arah Register Bit Inverted
1 nStrobe Out Kontrol-02 Ya
2 Data0 In/Out Data-0 Tidak
3 Data1 In/Out Data-1 Tidak
4 Data2 In/Out Data-2 Tidak
5 Data3 In/Out Data-3 Tidak
6 Data4 In/Out Data-4 Tidak
7 Data5 In/Out Data-5 Tidak
8 Data6 In/Out Data-6 Tidak
9 Data7 In/Out Data-7 Tidak
10 nAck In Status-6 Tidak
11 Busy In Status-7 Ya
12 Paper-Out In Status-5 Tidak
13 Select In Status-4 Tidak
14 Linefeed Out Control-1 Ya
15 nError In Status-3 Tidak
16 nInitialize Out Control-2 Tidak
17 nSelect-Printer Out Control-3 Ya
18-25 Ground - - -
Simbol n di depan suatu nama sinyal seperti pada nAck berarti active low.

Register-register dari Port Paralel

Semua data, kontrol, dan status dari port paralel berhubungan dengan register-register yang ada didalam komputer. Dengan mengakses langsung register-register tersebut, masukan dan keluaran dari port paralel dapat diatur. Register-register pada port paralel adalah:
  1. Register data
  2. Register status
  3. Register kontrol
Pada umumnya di komputer personal alamat dasar LPT1 adalah 0x378 (378 hexadecimal) dan LPT2 adalah 0x278. Alamat dari ketiga register tersebut diatas dapat ditentukan dengan menjumlahkan alamat dasar dari port paralel dengan bilangan desimal tertentu. Misalnya kita ingin mengakses register data dari port paralel LPT1, alamat register datanya sama dengan alamat dasar dari LPT1 yaitu 0x378. Sedangkan alamat register status sama dengan alamat register dasar + 1 atau 0x379 dan alamat register kontrolnya sama dengan alamat register dasar + 2 atau 0x37A. Hal tersebut berlaku juga pada LPT2. Untuk lebih jelasnya, dapat dilihat ditabel dibawah ini:
Register LPT1 LPT2
Register data (alamat dasar + 0) 0x378 0x278
Register status (alamat dasar + 1) 0x379 0x279
Register kontrol (alamat dasar + 2) 0x37A 0x27A

Pemrograman Paralel Port dengan C++

Untuk mengambil data dari port paralel dengan C++, dilakukan dengan perintah seperti yang tersebut dibawah ini:
#include <conio.h>
 
// Perintah-perintah untuk mengambil data dari suatu port, termasuk port paralel
 
int _inp( 
   unsigned short port 
);
 
unsigned short _inpw( 
   unsigned short port 
);
 
unsigned long _inpd( 
   unsigned short port 
);
 
// Perintah-perintah untuk mengeluarkan data ke suatu port, termasuk port paralel
 
int _outp(
   unsigned short port,
   int databyte 
);
 
unsigned short _outpw(
   unsigned short port,
   unsigned short dataword 
);
 
unsigned long _outpd(
   unsigned short port,
   unsigned long dataword 
);
Dimana port adalah alamat dari port dan nilai kembalian adalah nilai dari register data pada port paralel. Perintah _inp, _inpw, dan _inpd mempuyai fungsi yang sama, perbedaannya hanyalah type dari nilai kembalian. Begitu juga dengan _outp, _outpw, dan _outpd. Untuk _inp bernilai int, _inpw bernilai unsigned short, dan untuk _inpd bernilai unsigned long. Perintah-perintah diatas tidak berlaku untuk Windows NT/2000 atau XP karena di kedua sistem operasi tersebut tidak diperbolehkan akses langsung hardware. Hal ini dikarenakan untuk perlindungan terhadap pemakaian suatu hardware oleh beberapa software secara bersamaan. Untuk mengatasinya dibutuhkan file Inpout32.dll yang baru, yang telah dimodifikasi supaya dapat mengakses hardware. Pustaka Inpout32.dll menggunakan driver standar yang diatur oleh Windows untuk mengakses hardware, jadi keamanan pemakaian hardware oleh software menjadi lebih terjamin.

Cara Memasang Kabel UTP

Mungkin banyak dari Anda yang bertanya-tanya, kenapa artikel cara memasang kabel UTP tipe straight dan cross baru saya posting hari ini. Seharusnya cara setting kabel untuk jaringan sudah lebih dahulu saya posting sebelum saya memposting artikel tentang membuat jaringan (LAN) antar 2 komputer. Hal ini disebabkan, pada artikel Dunia Komputer yang tersebut, seorang teman sempat meminta saya untuk memposting artikel tentang setting kabel UTP tipe cross dan straight.

Saya diibaratkan seperti memberi semangkok bakso tanpa memberikan sendok. Malah sedoknya saya suruh beli sendiri di toko komputer. Begitu komentarnya. Saya ngomong komputer koq malah di ajak ngomong bakso. ha..ha.. Ada-adanya tuh sobat Ipin. Terima kasih masukkanya sobat. Saya sangat butuh masukkan seperti itu. Nah untuk menjawab pertanyaan dari sobat Ipin, langsung saja ya saya bahas mengenai cara memasang kabel UTP tipe straight dan cross. Biar artikelnya ga kepanjangan. Nanti Anda malah malas membacanya.
Sebelum Anda praktek, ada beberapa hardware yang perlu Anda siapkan, diantanranya:

  1. Kabel UTP (Unshielded Twisted Pair). Kabel UTP yang biasa dipakai adalah kabel UTP categori 5 (UTP Cat 5). Kenapa? Karena kabel UTP Cat-5 support transfer data hingga 100 Mbps. Kabel ini terdiri atas 8 kecil yang mempunyai warna berbeda-beda. Warna kabel tersebut adalah Orange, Orange Putih, Biru, Biru Putih, Hijau, Hijau Putih, Coklat, dan Coklat Putih.
  2. Kabel UTP
  3. Yang kedua adalah Jack RJ-45. Jack ini mirip dengan jack telepon rumah. Cuma ukurannya yang lebih besar. Jack RJ-45 terdiri dari 8 pin, sesuai dengan jumlah kabel UTP.
  4. Jack RJ-45
  5. Crimping Tools atau Tang Crimping. Hardware yang satu ini mirip dengan tang. Namun, fungsinya tidak seperti tang pada umumnya. Crimping tool ini berguna untuk menjepitkan kabel pada Jack RJ-45.
  6. crimping tools
Semua hardware diatas bisa Anda dapatkan di sebagian besar toko komputer. Harganya pun tidak terlalu mahal.

Kabel UTP Tipe Straight

OK. Sekarang saya kan bahas cara pemasangannya. Yang pertama adalah cara memasang kabel UTP tipe straight. Untuk itu, lakukan langkah-langkah berikut:
  1. Kupas ujung kabel sekitar 1 cm, sehingga kabel kecil-kecil yang ada didalamnya kelihatan.
  2. Pisangkan kabel-kabel tersebut dan luruskan. Kemudian susun dan rapikan berdasarkan warnanya yaitu Orange Putih, Orange, Hijau Putih, Biru, Biru Putih, Hijau, Coklat Putih, dan Coklat. Setelah itu potong bagian ujungnya sehingga rata satu sama lain.
  3. Setelah kabel tersusun, ambil Jack RJ-45. Seperti yang saya katakan tadi Jack ini terdiri dari 8 pin. Pin 1 dari jack ini adalah pin yang berada paling kiri jika posisi pin menghadap Anda. Berurut ke kanan adalah jack 2, 3, dan seterusnya.
  4. Urutan Pin Jack RJ-45
  5. Kemudian masukkan kabel-kabel tersebut ke dalam Jack RJ-45 sesuai dengan urutan tadi yaitu sebagai berikut:
    • Orange Putih pada Pin 1
    • Orange pada Pin 2
    • Hijau Putih pada Pin 3
    • Biru pada Pin 4
    • Biru Putih pada Pin 5
    • Hijau pada Pin 6
    • Coklat Putih pada Pin 7
    • Coklat pada Pin 8.
    Masukkan kabel tersebut hingga bagian ujungnya mentok di dalam jack.
  6. Masukan Jack RJ-45 yang sudah terpasang dengan kabel tadi ke dalam mulut tang crimping yang sesuai sampai bagian pin Jack RJ-45 berada didalam mulut tang. Sekarang jepit jack tadi dengan tang crimping hingga seluruh pin menancap pada kabel. Biasanya jika pin jack sudah menancap akan mengeluarkan suara “klik”.
Sekarang Anda sudah selesai memasang jack RJ-45 pada ujung kabel pertama. Untuk ujung kabel yang kedua, langkah-langkahnya sama dengan pemasangan ujung kabel pertama tadi. Untuk itu, ulangi langkah-langkah tadi untuk memasang Jack RJ-45 pada ujung kabel yang kedua.
Susunan kabel UTP tipe straight bisa Anda lihat pada gambar di bawah:
Kabel UTP Tipe Straight

Kabel UTP Tipe Cross

Cara memasang kabel UTP tipe straight sudah saya jelaskan tadi. Sekarang saya bahas mengenai cara memasang kabel UTP tipe cross. Cara pemasangan kabel UTP tipe cross hampir sama dengan memasang kabel UTP tipe straight. Mengenai teknis pemasanganya sama seperti tadi. Perbedaanya adalah urutan warna kabel pada ujung kabel yang kedua. Untuk ujung kabel pertama, susunan kabel sama dengan susunan kabel UTP tipe straight yaitu:
  • Orange pada Pin 1
  • Orange Putih pada Pin 2
  • Hijau pada Pin 3
  • Biru pada Pin 4
  • Biru Putih pada Pin 5
  • Hijau Putih pada Pin 6
  • Coklat Putih pada Pin 7
  • Coklat pada Pin 8.
Untuk ujung kabel yang kedua, susunan warnanya berbeda dengan ujung pertama. Adapaun susunan warnanya adalah sebagi berikut:
  • Hijau Putih pada Pin 1
  • Hijau pada Pin 2
  • Orange Putih pada Pin 3
  • Biru pada Pin 4
  • Biru Putih pada Pin 5
  • Orange pada Pin 6
  • Coklat Putih pada Pin 7
  • Coklat pada Pin 8.
Susunan kabel tadi bisa Anda lihat pada gambar di bawah.
Kabel UTP Tipe Cross
Hasil akhir kabel UTP tipe cross akan seperti ini:
Hasil Akhir kabel cross
Kesimpulannya adalah jika Anda memasang kabel UTP tipe straight maka susunan warna pada kedua ujung kabel adalah sama. Sedangkan cara pemasangan UTP tipe cross, susunan warna ujung kabel pertama berbeda dengan unjung kabel kedua.
Demikian tutorial cara memasang kabel UTP tipe straight dan tipe cross. Semoga bermanfaat bagi Anda. Apabila Anda menemukan kesalahan pada artikel ini mohon dikoreksi melalui kotak komentar.
Terima kasih.

Sabtu, 09 April 2011

Keamanan Sebuah Jaringan


lah melakukan komunikasi. Setiap komunikasi dapat jatuh ke tangan orang lain dan disalahgunakan. Sistem keamanan membantu mengamankan jaringan tanpa menghalangi penggunaannya dan menempatkan antisipasi ketika jaringan berhasil ditembus. Selain itu, pastikan bahwa user dalam jaringan memiliki pengetahuan yang cukup mengenai keamanan dan pastikan bahwa mereka menerima dan memahami rencana keamanan yang Anda buat. Jika mereka tidak memahami hal tersebut, maka mereka akan menciptakan lubang (hole) keamanan pada jaringan Anda.
Ada dua elemen utama pembentuk keamanan jaringan :
• Tembok pengamanan, baik secara fisik maupun maya, yang ditaruh diantara piranti dan layanan jaringan yang digunakan dan orang-orang yang akan berbuat jahat.
• Rencana pengamanan, yang akan diimplementasikan bersama dengan user lainnya, untuk menjaga agar sistem tidak bisa ditembus dari luar.
Segi-segi keamanan didefinisikan dari kelima point ini.
a. Confidentiality
Mensyaratkan bahwa informasi (data) hanya bisa diakses oleh pihak yang memiliki wewenang.
b. Integrity
Mensyaratkan bahwa informasi hanya dapat diubah oleh pihak yang memiliki wewenang.
c. Availability
Mensyaratkan bahwa informasi tersedia untuk pihak yang memiliki wewenang ketika dibutuhkan.
d. Authentication
Mensyaratkan bahwa pengirim suatu informasi dapat diidentifikasi dengan benar dan ada jaminan bahwa identitas yang didapat tidak palsu.
e. Nonrepudiation
Mensyaratkan bahwa baik pengirim maupun penerima informasi tidak dapat menyangkal pengiriman dan penerimaan pesan.

Serangan (gangguan) terhadap keamanan dapat dikategorikan dalam empat kategori utama :
a. Interruption
Suatu aset dari suatu sistem diserang sehingga menjadi tidak tersedia atau tidak dapat dipakai oleh yang berwenang. Contohnya adalah perusakan/modifikasi terhadap piranti keras atau saluran jaringan.
b. Interception
Suatu pihak yang tidak berwenang mendapatkan akses pada suatu aset. Pihak yang dimaksud bisa berupa orang, program, atau sistem yang lain. Contohnya adalah penyadapan terhadap data dalam suatu jaringan.
c. Modification
Suatu pihak yang tidak berwenang dapat melakukan perubahan terhadap suatu aset. Contohnya adalah perubahan nilai pada file data, modifikasi program sehingga berjalan dengan tidak semestinya, dan modifikasi pesan yang sedang ditransmisikan dalam jaringan.
d. Fabrication
Suatu pihak yang tidak berwenang menyisipkan objek palsu ke dalam sistem.
Contohnya adalah pengiriman pesan palsu kepada orang lain.

Ada beberapa prinsip yang perlu dihindari dalam menangani masalah keamanan :
- diam dan semua akan baik-baik saja
- sembunyi dan mereka tidak akan dapat menemukan anda
- teknologi yang digunakan kompleks/rumit, artinya aman


Hal Yang Mesti diperhatikan

Overview

Pendefinisian keamanan (pada jaringan komputer) dapat dilakukan dengan melihat target yang ingin dicapai melalui konsep 'aman'. Berikut adalah daftar fitur yang dapat mencegah/mengantisipasi serangan dari pihak luar ataupun pihak dalam.


Security Policy


Sebelum melanjutkan implementasi ke tingkat yang lebih jauh sebaiknya ditentukan dulu apa yang hendak dilindungi dan dilindungi dari siapa. Beberapa pertanyaan berikut dapat membantu penentuan kebijakan keamanan yang diambil.
1. Informasi apa yang dianggap rahasia atau sensitif ?
2. Anda melindungi sistem anda dari siapa ?
3. Apakah anda membutuhkan akses jarak jauh?
4. Apakah password dan enkripsi cukup melindungi ?
5. Apakah anda butuh akses internet?
6. Tindakan apa yang anda lakukan jika ternyata sistem anda dibobol?
Serta masih banyak pertanyaan lain tergantung bentuk organisasi yang anda kelola.
Kebijaksanaan keamanan tergantung sebesar apa anda percaya orang lain, di dalam ataupun di luar organisasi anda. Kebijakan haruslah merupakan keseimbangan antara mengijinkan user untuk mengakses informasi yang dibutuhkan dengan tetap menjaga keamanan sistem.


Keamanan Secara Fisik
Fisik dalam bagian ini diartikan sebagai situasi di mana seseorang dapat masuk ke dalam ruangan server/jaringan dan dapat mengakses piranti tersebut secara illegal. Orang yang tidak berkepentingan ini bisa saja seorang tamu, staf pembersih, kurir pengantar paket, dan lainnya yang dapat masuk ke ruangan tersebut dan mengutak-atik piranti yang ada. Apabila seseorang memiliki akses terhadap ruangan tersebut, orang tersebut bisa saja memasang program trojan horse di komputer, melakukan booting dari floppy disk, atau mencuri data-data penting (seperti file password) dan membongkarnya di tempat yang lebih aman.
Untuk menjaga keamanan, taruhlah server di ruangan yang dapat dikunci dan pastikan bahwa ruangan tersebut dikunci dengan baik. Untuk menghindari pengintaian, gunakan screen-saver yang dapat dipassword. Atur juga semua komputer untuk melakukan fungsi auto-logout setelah tidak aktif dalam jangka waktu tertentu.

BIOS Security

Sebenarnya seorang admin direkomendasikan men-disable boot dari floppy. Atau bisa dilakukan dengan membuat password pada BIOS dan memasang boot password.

Password Attack
Banyak orang menyimpan informasi pentingnya pada komputer dan seringkali sebuah password hal yang mencegah orang lain untuk melihatnya. Untuk menghindari serangan password maka sebaiknya user menggunakan password yang cukup baik. Petunjuk pemilihan password :
• Semua password harus terdiri dari paling sedikit 7 karakter.
• Masukkan kombinasi huruf, angka, dan tanda baca sebanyak mungkin dengan catatan bahwa password tetap mudah untuk diingat. Salah satu caranya adalah mengkombinasikan kata-kata acak dengan tanda baca atau dengan mengkombinasikan kata-kata dengan angka. Contoh : rasa#melon@manis, komputer0digital1, kurang2001
• Gunakan huruf pertama frasa yang gampang diingat. Contoh: dilarang parkir antara pukul 7 pagi hingga pukul 8 sore Ã* dpap7php8s, tidak ada sistem yang benar-benar aman dalam konteks jaringan Ã* tasybbadkj
• Gunakan angka atau tanda baca untuk menggantikan huruf di password. Contoh : password Ã* p45sw0rd
• Gantilah password secara teratur

Malicious Code
Malicious code bisa berupa virus, trojan atau worm, biasanya berupa kode instruksi yang akan memberatkan sistem sehingga performansi sistem menurun. Cara mengantisipasinya bisa dilihat pada 6 contoh berikut :
1. berikan kesadaran pada user tentang ancaman virus.
2. gunakan program anti virus yang baik pada workstation, server dan gateway internet (jika punya).
3. ajarkan dan latih user cara menggunakan program anti virus
4. sebagai admin sebaiknya selalu mengupdate program anti-virus dan database virus
5. Biasakan para user untuk TIDAK membuka file attachment email atau file apapun dari floppy sebelum 110 % yakin atau tidak attachment/file tsb “bersih�.
6. Pastikan kebijakan kemanan anda up to date.

Sniffer
Sniffer adalah sebuah device penyadapan komunikasi jaringan komputer dengan memanfaatkan mode premicious pada ethernet. Karena jaringan komunikasi komputer terdiri dari data biner acak maka sniffer ini biasanya memiliki penganalisis protokol sehingga data biner acak dapat dipecahkan. Fungsi sniffer bagi pengelola bisa untuk pemeliharaan jaringan, bagi orang luar bisa untuk menjebol sistem .
Cara paling mudah untuk mengantisipasi Sniffer adalah menggunakan aplikasi yang secure, misal : ssh, ssl, secureftp dan lain-lain .
Scanner
Layanan jaringan (network service) yang berbeda berjalan pada port yang berbeda juga. Tiap layanan jaringan berjalan pada alamat jaringan tertentu (mis. 167.205.48.130) dan mendengarkan (listening) pada satu atau lebih port (antara 0 hingga 65535). Keduanya membentuk apa yang dinamakan socket address yang mengidentifikasikan secara unik suatu layanan dalam jaringan. Port 0 hingga 1023 yang paling umum dipergunakan didefinisikan sebagai well-known number dalam konvensi UNIX dan dideskripsikan dalam RFC 1700.
Port Scanner merupakan program yang didesain untuk menemukan layanan (service) apa saja yang dijalankan pada host jaringan. Untuk mendapatkan akses ke host, cracker harus mengetahui titik-titik kelemahan yang ada. Sebagai contoh, apabila cracker sudah mengetahui bahwa host menjalankan proses ftp server, ia dapat menggunakan kelemahan-kelemahan yang ada pada ftp server untuk mendapatkan akses. Dari bagian ini kita dapat mengambil kesimpulan bahwa layanan yang tidak benar-benar diperlukan sebaiknya dihilangkan untuk memperkecil resiko keamanan yang mungkin terjadi.
Mirip dengan port scanner pada bagian sebelumnya, network scanner memberikan informasi mengenai sasaran yang dituju, misalnya saja sistem operasi yang dipergunakan, layanan jaringan yang aktif, jenis mesin yang terhubung ke network, serta konfigurasi jaringan. Terkadang, network scanner juga mengintegrasikan port scanner dalam aplikasinya. Tool ini berguna untuk mencari informasi mengenai target sebanyak mungkin sebelum melakukan serangan yang sebenarnya. Dengan mengetahui kondisi dan konfigurasi jaringan, seseorang akan lebih mudah masuk dan merusak sistem.
Contoh scanner : Nmap, Netcat, NetScan Tools Pro 2000, SuperScan

Spoofing
Spoofing (penyamaran) biasa dilakukan oleh pihak yang tidak bertanggungjawab untuk menggunakan fasilitas dan resource sistem. Spoofing adalah teknik melakukan penyamaran sehingga terdeteksi sebagai identitas yang bukan sebenarnya, misal : menyamar sebagai IP tertentu, nama komputer bahkan e-mail address tertentu. Antisipasinya dapat dilakukan dengan menggunakan aplikasi firewall.

Denial of Service
Denial of Service (DoS) merupakan serangan dimana suatu pihak mengekploitasi aspek dari suite Internet Protocol untuk menghalangi akses pihak yang berhak atas informasi atau sistem yang diserang. Hole yang memungkinkan DoS berada dalam kategori C, yang berada dalam prioritas rendah. Serangan ini biasanya didasarkan pada sistem operasi yang dipergunakan. Artinya, hole ini berada di dalam bagian jaringan dari sistem operasi itu sendiri. Ketika hole macam ini muncul, hole ini harus diperbaiki oleh pemilik software tersebut atau di-patch oleh vendor yang mengeluarkan sistem operasi tersebut. Contoh dari serangan ini adalah TCP SYN dimana permintaan koneksi jaringan dikirimkan ke server dalam jumlah yang sangat besar. Akibatnya server dibanjiri permintaan koneksi dan menjadi lambat atau bahkan tidak dapat dicapai sama sekali. Hole ini terdapat nyaris di semua sistem operasi yang menjalankan TCP/IP untuk berkomunikasi di internet. Hal ini tampaknya menjadi masalah yang terdapat di dalam desain suite TCP/IP, dan merupakan sesuatu yang tidak mudah diselesaikan.
Dalam serangan DoS, sesorang dapat melakukan sesuatu yang mengganggu kinerja dan operasi jaringan atau server. Akibat dari serangan ini adalah lambatnya server atau jaringan dalam merespons, atau bahkan bisa menyebabkan crash. Serangan DoS mengganggu user yang sah untuk mendapatkan layanan yang sah, namun tidak memungkinkan cracker masuk ke dalam sistem jaringan yang ada. Namun, serangan semacam ini terhadap server yang menangani kegiatan e-commerce akan dapat berakibat kerugian dalam bentuk finansial.
Semoga Membantu
 
http://www.kevin-us.co.cc/ 

Diberdayakan oleh Blogger.

Share

Twitter Delicious Facebook Digg Stumbleupon Favorites